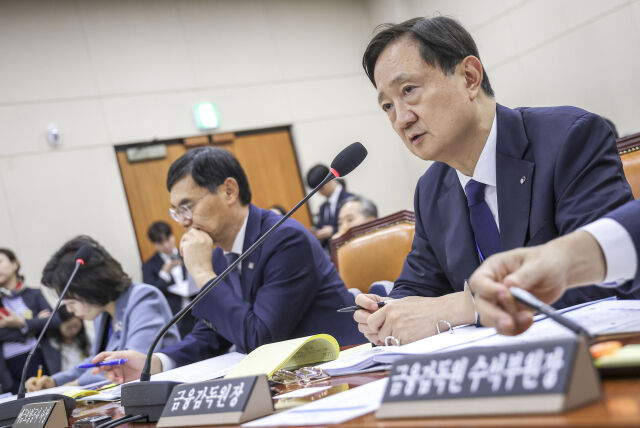
[마이데일리 = 정수미 기자] 최근 금융권에서 발생한 해킹 사고 가운데 예가람저축은행의 개인정보 유출 규모가 가장 큰 것으로 나타났다. 특히 예가람저축은행이 전산 업무를 모기업인 태광그룹의 계열사에 맡겨온 사실이 드러나면서 계열사 간 내부거래와 보안 관리의 적절성이 국정감사 도마 위에 올랐다.
19일 국회 정무위원회의 금융감독원 국정감사에서는 예가람저축은행의 개인정보 유출 사고와 태광그룹 계열사에 대한 전산 업무 위탁 구조를 둘러싼 질의가 이어졌다.
박상혁 더불어민주당 의원은 “최근 금융권 보안 사고 중 가장 큰 피해가 발생한 곳이 예가람저축은행”이라며 “신한은행의 개인정보 유출 규모가 2만5000건인 데 비해 예가람저축은행은 5만24건으로 두 배 수준”이라고 지적했다.
이번 사고로 유출된 정보에는 계좌번호와 주민등록번호, 직장명, 주소 등이 포함됐다. 실제 개인정보가 유출된 고객은 4만3246명으로, 이 가운데 4만2926명(99.3%)은 성명과 생년월일, 연락처 등 기본 개인정보가 유출된 것으로 파악됐다.
사고 이후 고객에게 피해 사실을 알리는 과정에서도 문제가 제기됐다. 예가람저축은행은 당초 주민등록번호 등 일부 정보가 유출되지 않았다고 안내했으나 이후 유출 사실을 정정했다. 이 과정에서 정확한 피해 범위에 대한 안내가 지연됐다는 지적이다.
이에 이찬진 금융감독원장은 “안내가 늦어진 부분은 확인했으며 현재 점검하고 있다”고 답했다.
이날 국감에서는 예가람저축은행의 전산 업무 위탁 구조도 쟁점으로 떠올랐다.
예가람저축은행은 태광그룹 계열사로, 전산 업무를 같은 그룹 소속인 티시스에 맡겨왔다. 박 의원은 금융회사의 핵심 보안 업무를 그룹 내부 계열사에 위탁하는 과정에서 해당 업체의 보안 역량이 충분히 검증됐는지 살펴봐야 한다고 주장했다.
박 의원은 “계열사에 업무를 위탁하는 것 자체가 위법은 아닐 수 있다”면서도 “중요한 보안 업무를 맡은 계열사의 역량이 시장 경쟁을 통해 제대로 검증됐는지 의문”이라고 지적했다.
특히 계열사 간 내부거래가 태광그룹의 3세 경영권 승계와 연결될 수 있다는 의혹도 제기했다. 전산 업무 위탁이 그룹 계열사의 매출을 뒷받침하는 수단으로 활용될 경우 금융소비자 보호보다 그룹 내부 이해관계가 우선될 수 있다는 취지다.
이에 이 원장은 “동의한다. 관련 사항을 면밀히 살펴보겠다”며 “문제가 확인되면 공정거래위원회에 통보해 필요한 조치가 이뤄지도록 하겠다”고 밝혔다.
Copyright ⓒ 마이데일리 무단 전재 및 재배포 금지
--comment--
첫 번째 댓글을 작성해 보세요.
댓글 바로가기