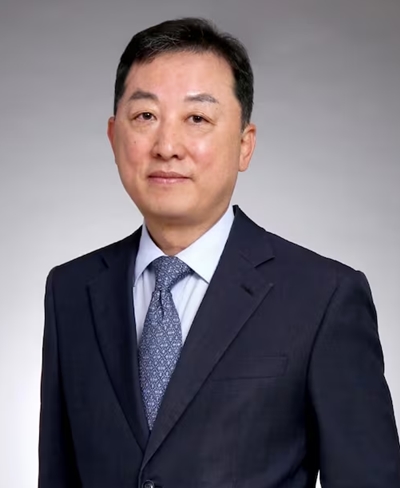
시사위크=이미정 기자 김병철 한양증권 대표이사 부회장이 취임 2년 차를 맞고 있다. 그는 ‘강한 중대형 증권사’로의 도약을 목표로 사업 포트폴리오 확장을 적극 꾀하고 있다.
다만 외형을 키우는 것 외에, 내실을 탄탄히 다지는 것도 핵심 과제로 지목된다. 특히 최근 터진 개인정보유출 사고를 계기로 보안시스템 강화가 주요 과제로 부상했다.
◇ 고객·임직원 개인정보 일부 유출
한양증권은 지난달 29일 외부의 비정상적인 접근으로 고객과 임직원 정보 일부가 유출된 정황을 확인했다고 3일 밝혔다. 현재까지 파악된 유출 정보는 고객정보 15건, 임직원 정보 2건, 일반 개인정보 14건이다. 유출 항목엔 이름, 계좌번호, 연락처, 주소, 생년월일, 이메일, 주민등록번호, 운전면허 번호 등이 포함됐다. 해킹된 유출 건 중 주민등록번호가 포함된 정보는 3건이다.
해킹은 외부 그룹웨어 솔루션을 통해 발생한 것으로 파악됐다. 한양증권은 사고 인지 이후 외부 접근을 차단하고, 솔루션 공급사와 함께 긴급 보안 패치를 완료한 것으로 전해졌다. 현재 회사는 정확한 유출 범위와 경위를 조사를 실시하고 있다. 또한 관계 기관에 신고 절차를 진행하고 유출 대상 고객에게 개별 안내를 실시했다.
금융권에선 9월 말부터 해킹에 따른 개인정보유출 사고가 줄지어 터지고 있다. 은행·저축은행·캐피탈·보험·가상자산 등에서 업권을 가리지 않고 줄지어 사고가 발생 중이다.
최근 자본시장에서도 해킹 사고 소식이 연달아 전해졌다. 지난달 28일엔 대신증권과 미래에셋자산운용이 해킹 침해 사고가 발생했다고 각각 밝힌 바 있다. 이중 대신증권은 고객 3만8,490명의 개인·신용정보가 유출된 정황이 확인됐다. 미래에셋자산운용은 현재 사고 원인과 영향 범위를 조사 중이다. 현재까지 유출 범위는 일부 업무용 시스템을 이용하는 정보로 고유 식별정보와 민감정보, 개인신용정보의 유출은 없는 것으로 파악됐다.
금융권을 겨냥한 사이버 해킹 공격으로 금융투자업계는 비상이 걸린 상황이다. 개별사들은 보안시스템을 강화하며 실시간 모니터링 체계를 확대하고 있다. 내부망뿐 아니라 외부 연계 시스템도 점검해왔다.
◇ 보안 시스템 강화… 주요 과제 부상
이런 가운데 한양증권에서도 또다시 해킹 사고가 터지면서 안팎의 우려는 확산되고 있는 모습이다.
현재까지 파악된 유출 건수는 다른 금융사 사고에 비하면 상대적으로 적지만 유출 항목에 주민등록번호와 운전면허번호 같은 고유식별정보와 민감한 금융 정보가 포함돼 있는 만큼 2차 피해 우려가 제기되고 있다.
이번 사고로 경영진의 어깨도 무거워질 전망이다. 한양증권은 지난해 6월 최대주주가 사모펀드 운용사인 KCGI로 교체되면서 재도약을 꾀하고 있는 시점이다.
김병철 부회장은 한양증권 대주주 교체에 맞춰 새로운 사령탑을 영입됐다. 김 부회장은 취임 후 조직 전반 안정화와 사업 체질 개선에 주력해왔다. 올해 초엔 “안정적이고 다각화된 수익 구조를 구축해 자기자본 1조원 이상 중대형 증권사로 도약하겠다”는 비전을 제시했다. 더불어 내부 통제와 시스템 정비, 리스크 관리 역량 고도화를 꾀하겠다는 의지도 밝혔다. 이런 가운데 최근 발생한 외부 해킹 사고를 계기로 보안 체계 강화 역시, 주요 숙제로 마주하게 됐다.
한편, 한양증권 측은 이번 해킹 침해 사고와 관련해 “이번 사안을 엄중하게 인식하고 고객에게 심려를 끼쳐 드린 점 진심으로 사과드린다”며 “향후 보안 관리체계를 더욱 철저히 점검하고 재발 방지에 만전을 기하겠다”고 밝혔다.
Copyright ⓒ 시사위크 무단 전재 및 재배포 금지
--comment--
첫 번째 댓글을 작성해 보세요.
댓글 바로가기